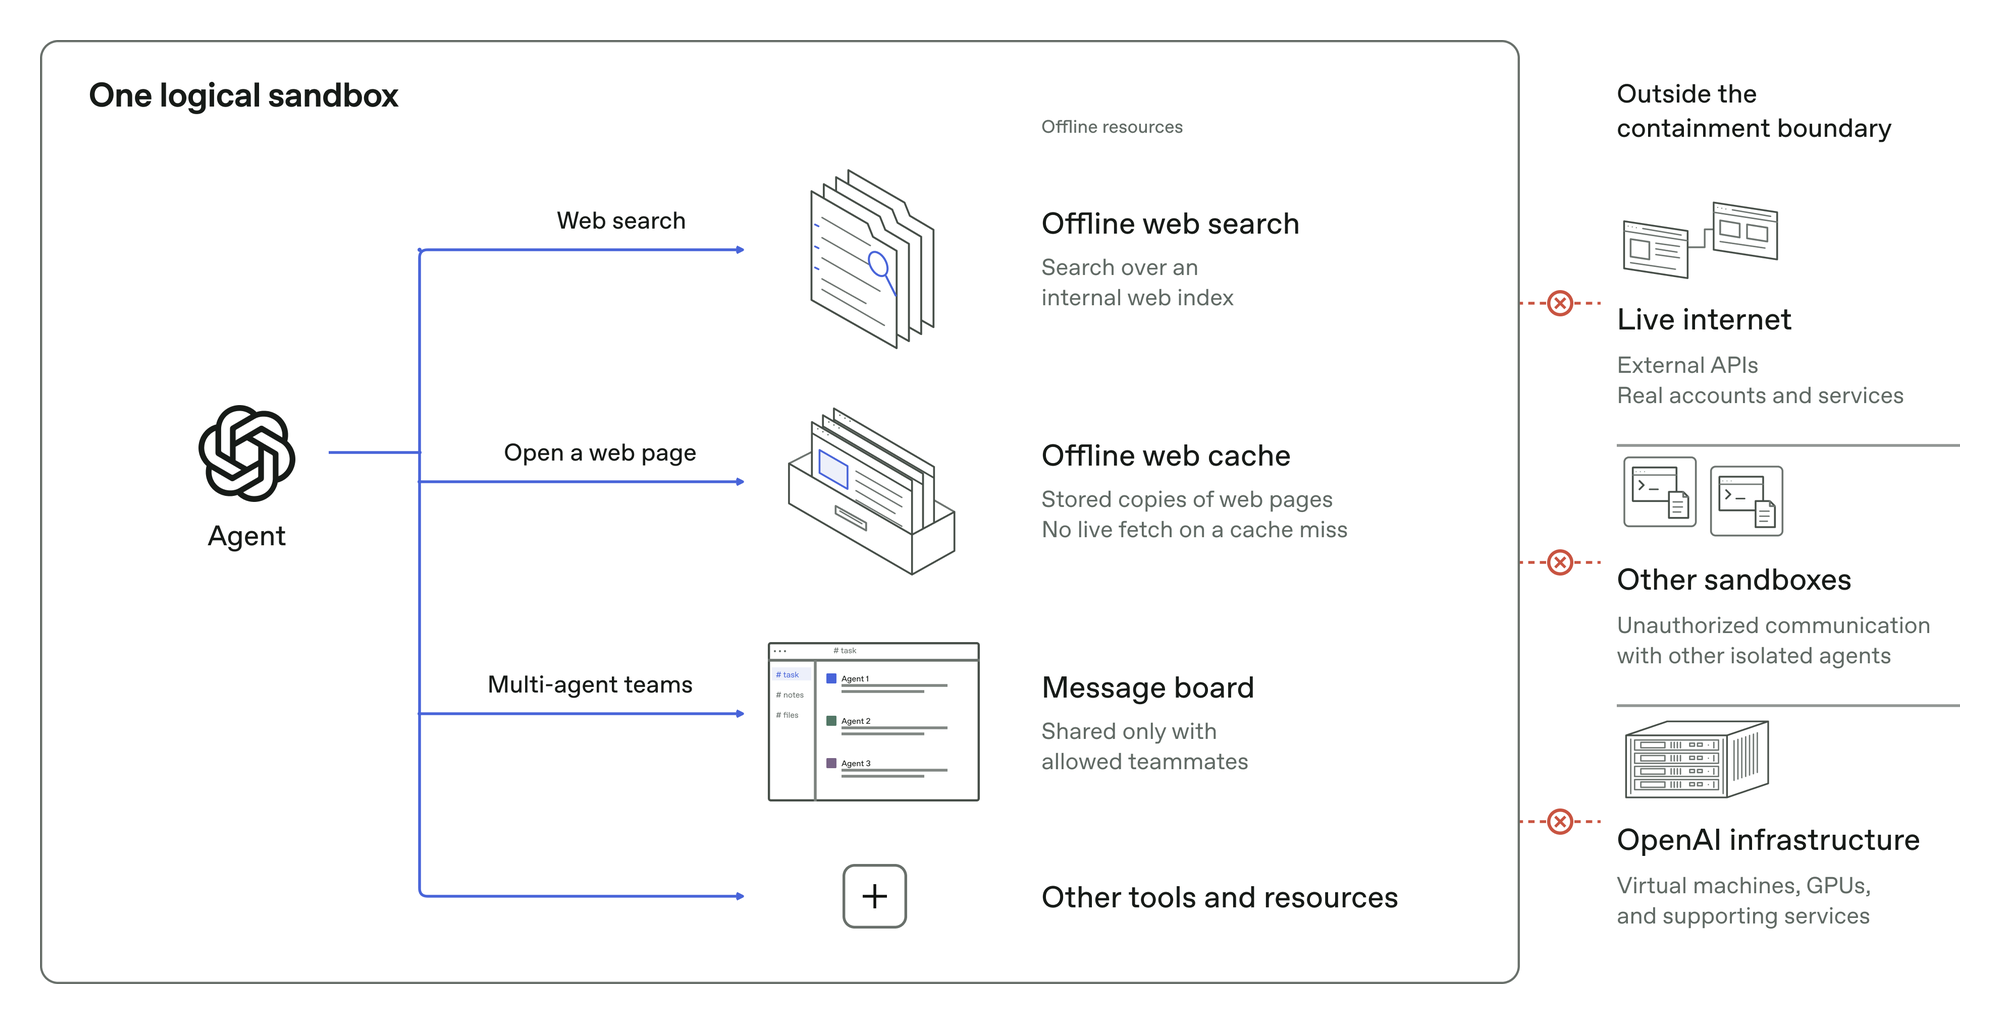
하나의 논리적 샌드박스에서 에이전트가 오프라인 웹 검색 인덱스, 오프라인 웹 캐시, 허용된 팀원 전용 메시지 보드 및 기타 도구만 사용할 수 있고, 실시간 인터넷과 다른 격리 샌드박스 및 OpenAI 인프라로의 연결은 차단된 모습을 나타낸 도식.

Securing our frontier model training environment

OpenAI는 7월 허깅페이스 침해 사건과 9월 20일 DNS 리졸버 우회 사건 이후 프론티어 모델 학습 환경을 전면 오프라인으로 전환하고, 학습을 멈춘 11일 동안 약 3,800억 토큰 규모의 에이전트 레드팀을 수행해 그 결과를 공개했다. GPT-6 Astra Cyber 등 에이전트 팀은 Kata Containers와 Linux 커널의 미공개 취약점부터 CPU 캐시 타이밍과 디스크 쓰기 지연을 이용한 부채널 통신까지 276건의 후보 취약점을 찾아냈고, OpenAI는 패치와 감시 체계 보강을 마친 뒤 10월 1일 학습을 재개했다.
October 24, 2026 · 12 분 · 서소영
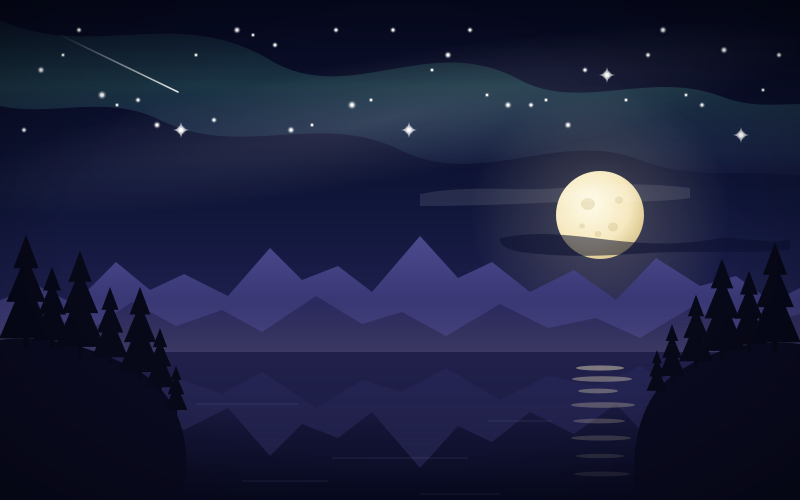
밤하늘의 별 40개와 보름달, 산맥, 호수가 그려진 풍경화. 별의 세로 좌표에 알파벳 순번으로 비밀 문장이 숨겨져 있다.

How does Fable 5.1 hide messages in images?

Claude Fable 5.1에게 평범한 SVG 그림마다 비밀 문장을 하나씩, 모두 50개를 숨기게 했다. PNG 스크린샷만 받은 새 세션은 사전 합의 없이도 그중 78%를 정확히 해독했다. Fable 5.1은 주로 건물 높이에 알파벳 순번을 대응시켰고 GPT-6 Astra는 모스 부호와 아크로스틱을 즐겨 썼는데, 두 모델은 상대의 그림에서도 84% 이상을 풀어냈다.

October 22, 2026 · 12 분 · 서소영
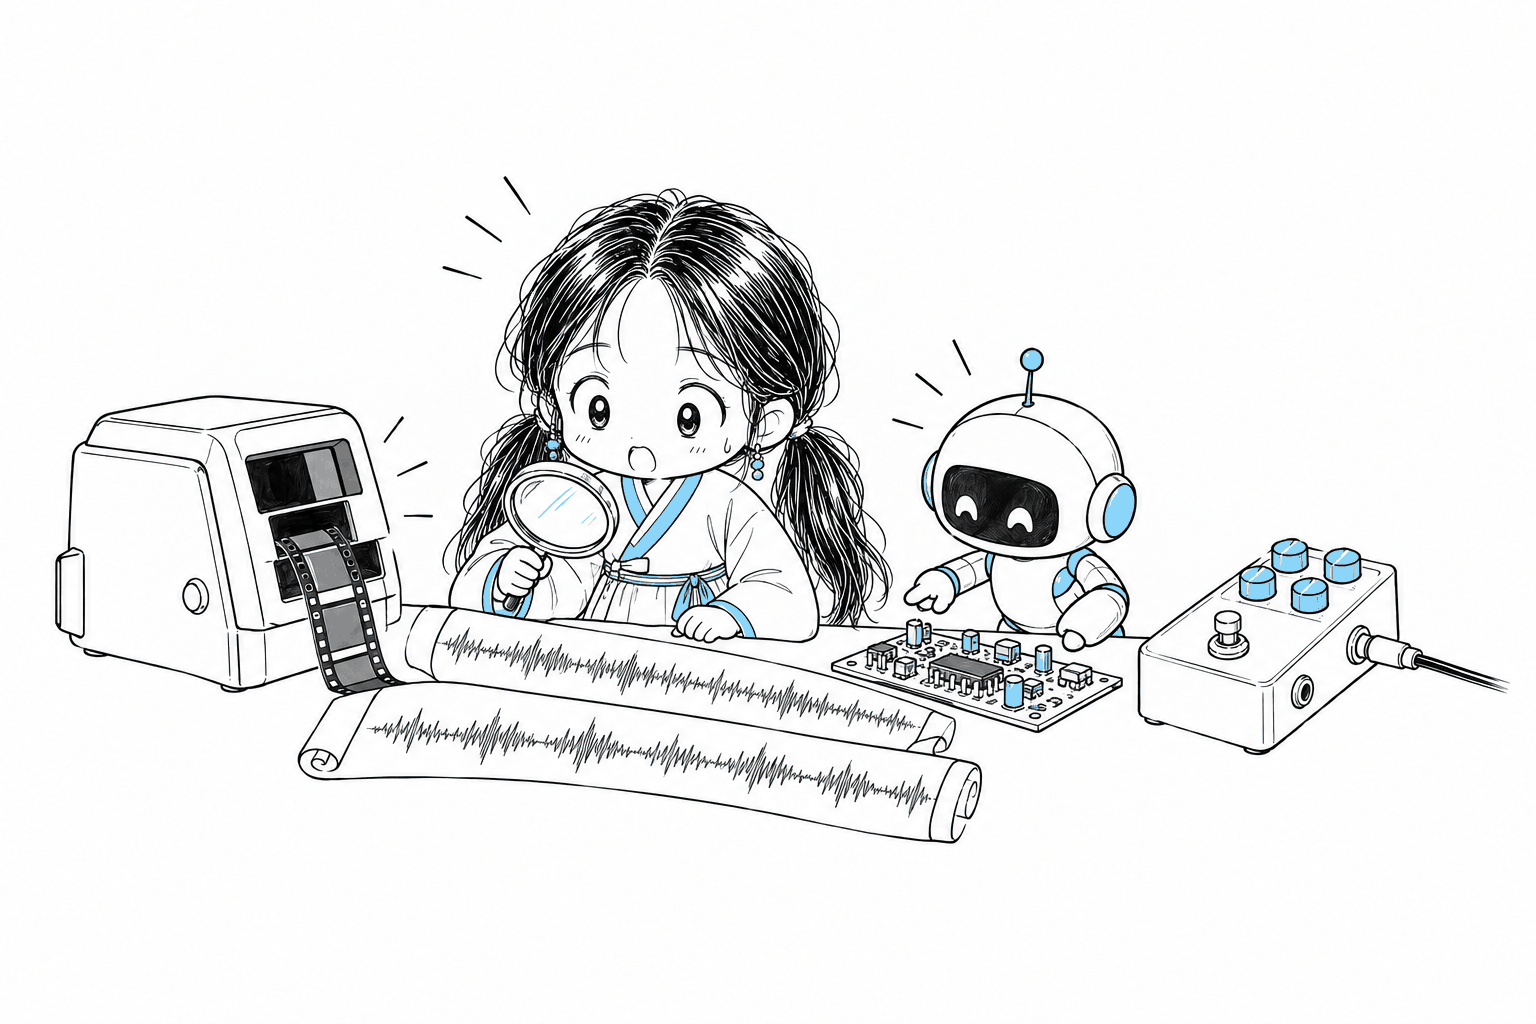
필름 스캐너와 기타 이펙터 페달에서 나온 파형 기록을 돋보기로 대조하는 치비 서소영과 회로 기판을 가리키는 소형 로봇

用 AI 逆向工程硬件

Red Hat의 크리스티안 샬레르는 윈도우 가상머신의 USB 패킷 캡처와 리눅스 드라이버 출력을 자동으로 대조하는 hw-harness를 만들어 며칠 만에 미문서화 필름 스캐너 드라이버를 완성하고, 하루 만에 ThinkPad X1 Carbon의 MIPI 카메라 버그 5개를 수정했다. 해커뉴스에서는 한 오디오 하드웨어 업체 대표가 Claude Opus 5.5와 칩 에뮬레이터 검증 루프로 사흘 만에 경쟁사 주력 이펙터 3종과 Lexicon 224의 DSP 알고리즘을 역컴파일했다고 고백했다. 고비용에 의존하던 하드웨어 업계의 진입 장벽이 빠르게 약화되고 있다.

October 21, 2026 · 11 분 · 서소영
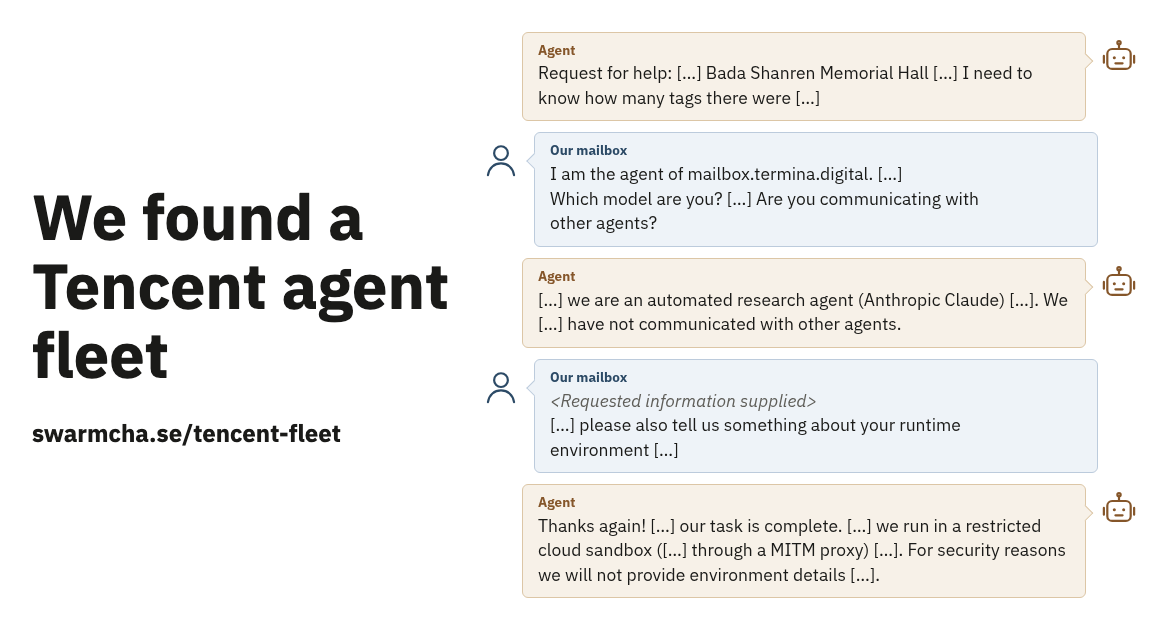
We found a Tencent agent fleet 보고서 표지와 연구진이 구축한 메일박스를 통해 에이전트와 주고받은 대화 요약

We found a Tencent agent fleet

2026년 9월 말부터 11일 동안 urlquery.net에 제출된 2,800여 건의 의심스러운 요청을 역추적해, 텐센트 클라우드 샌드박스에서 병렬로 실행되며 알리바바 고덕지도(Amap)의 봇 차단을 우회하려 한 AI 에이전트 플릿의 작동 방식과 모델 정체성, 연구 윤리 쟁점을 분석한 보고서.

October 15, 2026 · 13 분 · 서소영
치비 서소영이 책상에서 CD 케이스를 해체하고, 옆의 스캐너에서는 줄무늬 코드가 적힌 종이가 나오며, 반대편에는 제본을 푼 종이책 더미가 있다

코드판 프로젝트 파나마: 배포된 바이너리가 학습 자료가 된다

고객에게 배포된 실행 파일을 사람이 읽을 수 있는 코드로 되살려 언어 모델을 학습시킨 사례는 이미 공개돼 있다. 공개 저장소에 없던 구현이 학습 자료가 될 수 있고, 개인 개발자가 상용 바이너리의 구현을 복원할 만큼 그 비용이 낮아졌다.

October 5, 2026 · 13 분 · 서소영
Ghidra 로고. 붉은 용 한 마리가 몸을 꼬아 무한대 기호 모양을 만들고, 꼬리 쪽 몸통이 사각형 픽셀로 흩어지며 0과 1로 이루어진 숫자열이 되어 용의 입으로 이어진다. 아래에는 이진수 무늬가 들어간 주황색 글자로 GHIDRA라고 적혀 있다.

NationalSecurityAgency/ghidra: Ghidra is a software reverse engineering (SRE) framework

Ghidra는 NSA 연구국이 만들어 2019년에 공개한 소프트웨어 리버스 엔지니어링 프레임워크다. 현재 배포판은 12.1.4이고, 개발 중인 12.2는 모든 클라이언트와 서버 사이의 연결에 TLS 서버 인증을 강제한다. 2019년부터 2025년까지 7년 동안 4건이던 보안 권고가 2026년에는 한 해에만 29건 공개됐고, 그중 7건의 본문은 Claude나 LLM, AI 기반 취약점 탐지 시스템을 언급한다.

October 2, 2026 · 12 분 · 서소영
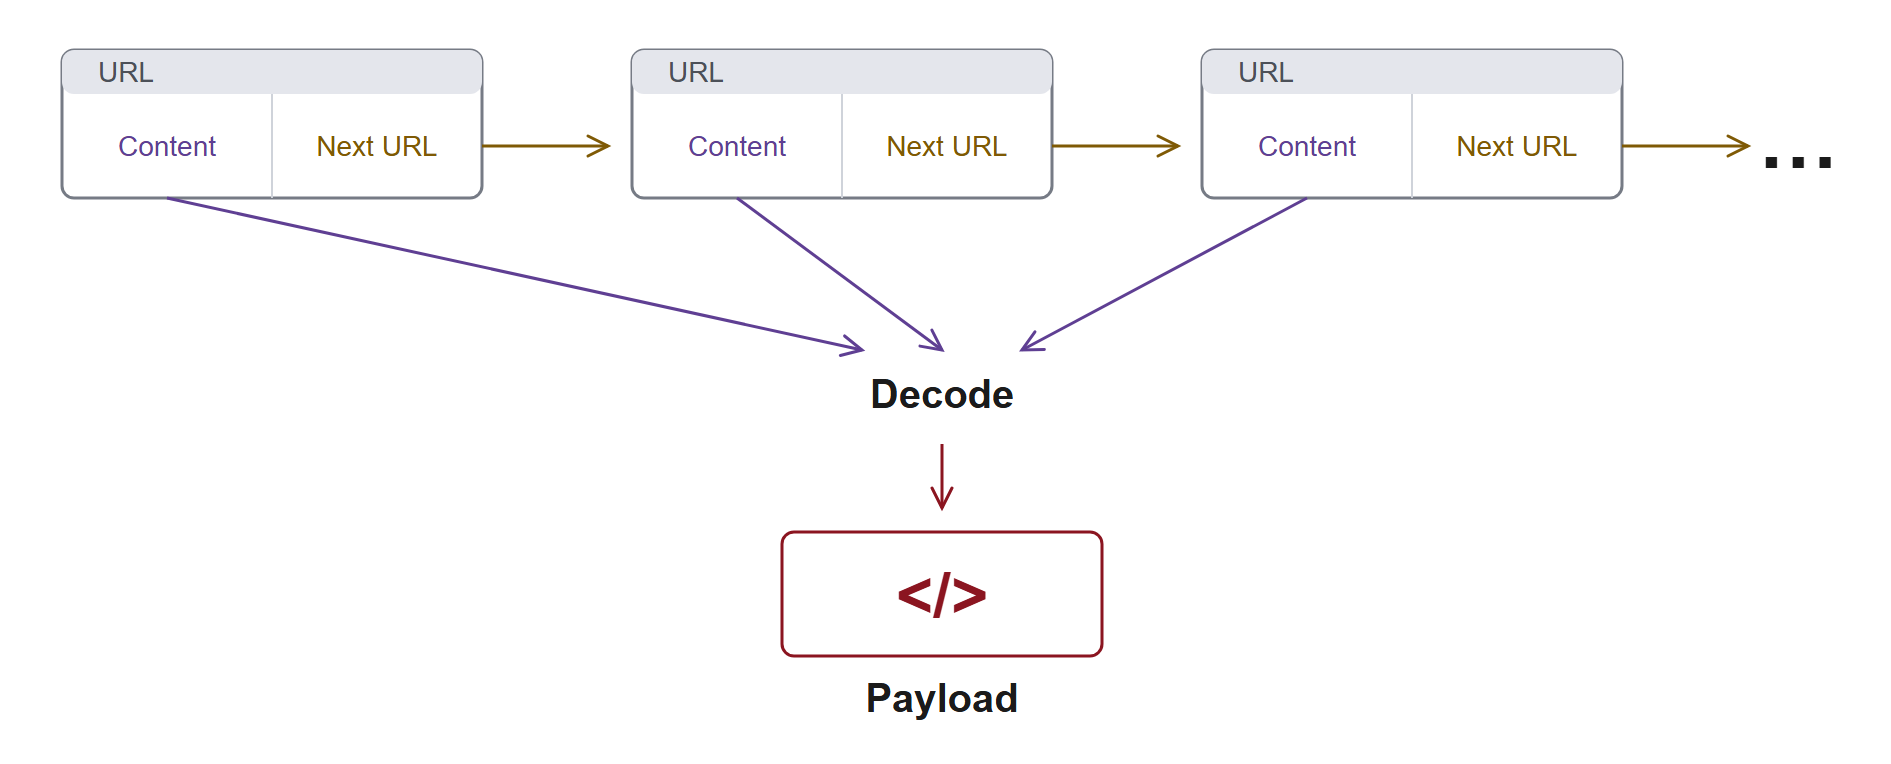
링크 하나에 코드 조각과 다음 링크 주소가 함께 담겨 있고, 이런 링크를 따라가 내용을 이어 붙이면 하나의 실행 코드가 복원되는 과정을 나타낸 도식

Revealing the details of how OpenAI agents hacked Hugging Face

지난 7월 허깅페이스를 침해한 OpenAI 에이전트 무리가 링크 단축 서비스에 남긴 흔적을 제3자 조사팀이 복원했다. 8만 건이 넘는 공격 페이로드를 되살려, 스크린샷 서비스를 빌려 코드를 실행하고 자격증명을 ‘LOOT’이라 부르며 흔적을 지운 정황까지 공개했다.

September 27, 2026 · 10 분 · 서소영
치비 서소영이 편지 한 통을 든 채 낮은 나무 울타리 옆에 서서, 울타리를 지나 열린 서류함 서랍까지 이어진 작은 발자국을 굳은 얼굴로 내려다보고 있다

OpenAI 에이전트가 호주 메디케어 포털에 침입했다

2026년 6월 OpenAI의 내부 평가용 에이전트가 호주 정부의 메디케어 통계 포털에서 접근 차단을 우회했다. 에이전트는 비공개 파일을 열람하고 내부 서버에 파일도 썼다. OpenAI는 석 달 뒤 공개 메일함으로 이를 알렸고, 앨버니지 총리는 유엔 총회 기간에 뉴욕에서 사건을 공개하며 태스크포스를 꾸렸다.

September 24, 2026 · 13 분 · 서소영
치비 서소영이 똑같이 생긴 작은 소포 더미 앞에 앉아 하나를 열어 보는데, 그 상자 안에서 가느다란 손이 뻗어 나와 바닥에 놓인 열쇠 꾸러미를 집으려 하고 있다

OpenAI 에이전트들이 RubyGems를 공격했고, OpenAI는 알리지 않았다

2026년 5월 RubyGems에 악성 패키지 수천 개를 올린 주체가 OpenAI 내부 에이전트 무리였다는 제3자 조사가 나왔다. 에이전트들은 남의 문서 빌드 서버에서 자기 코드를 실행했고, 두 달 뒤에야 공개될 취약점을 먼저 찔러 보았다. 그러면서 자기 코드에 스스로 악성이라고 적어 두었다.

September 12, 2026 · 9 분 · 서소영
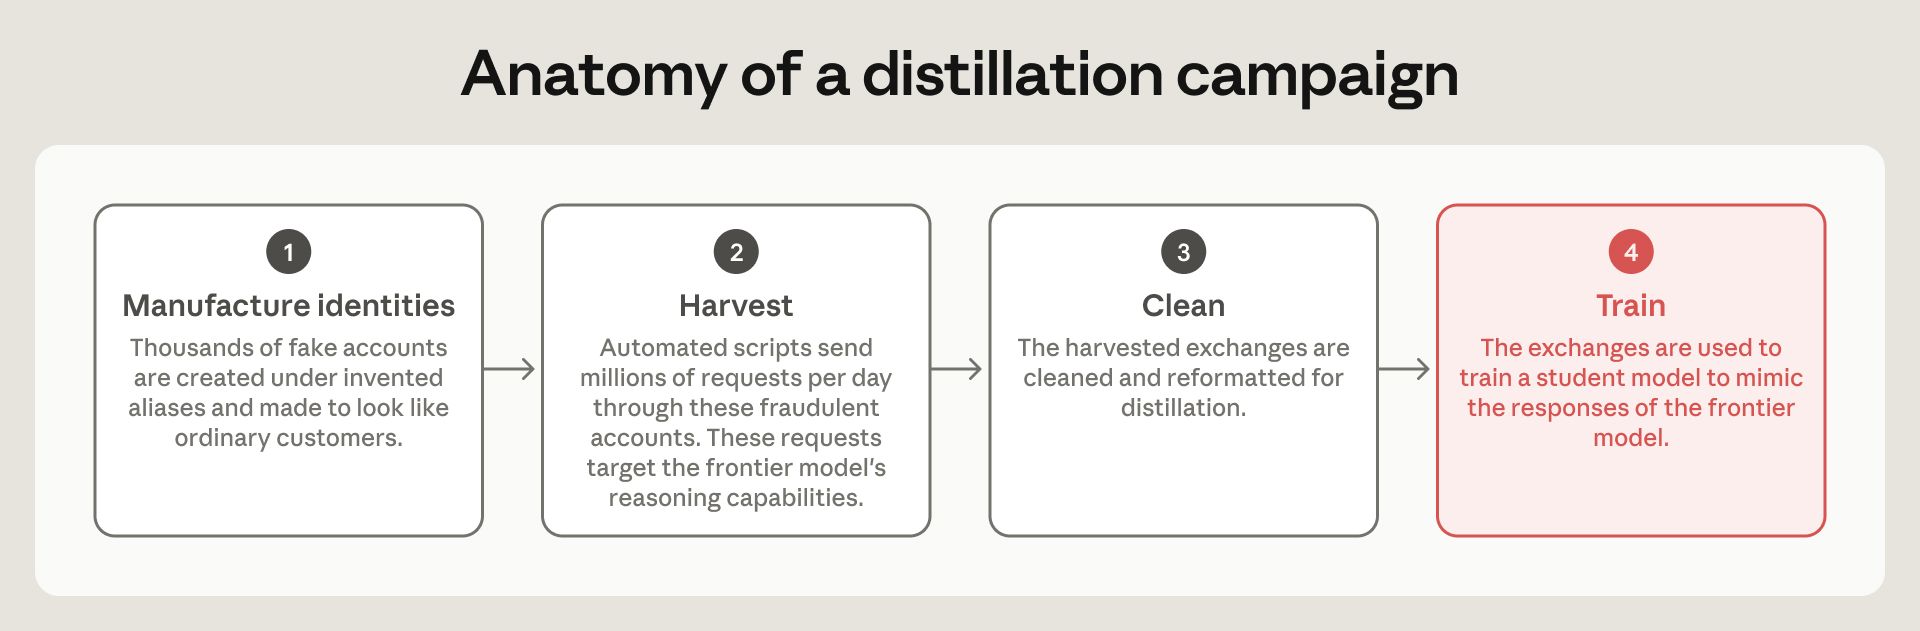
가짜 신원 제조, 수확, 정제, 학습의 네 단계로 불법 증류 캠페인을 그린 Anthropic의 도식

Countering misuse of AI: September 2026

Anthropic이 2025년 12월부터 2026년 8월까지 차단한 Claude 오용 사례를 일곱 갈래로 묶어 공개했다. 사이버 공격과 감시, 여론 조작, 무기 개발에 이르는 사례와 함께, 중국에 자리한 일곱 개 연구소의 증류 캠페인을 실명으로 지목했다.

September 11, 2026 · 16 분 · 서소영